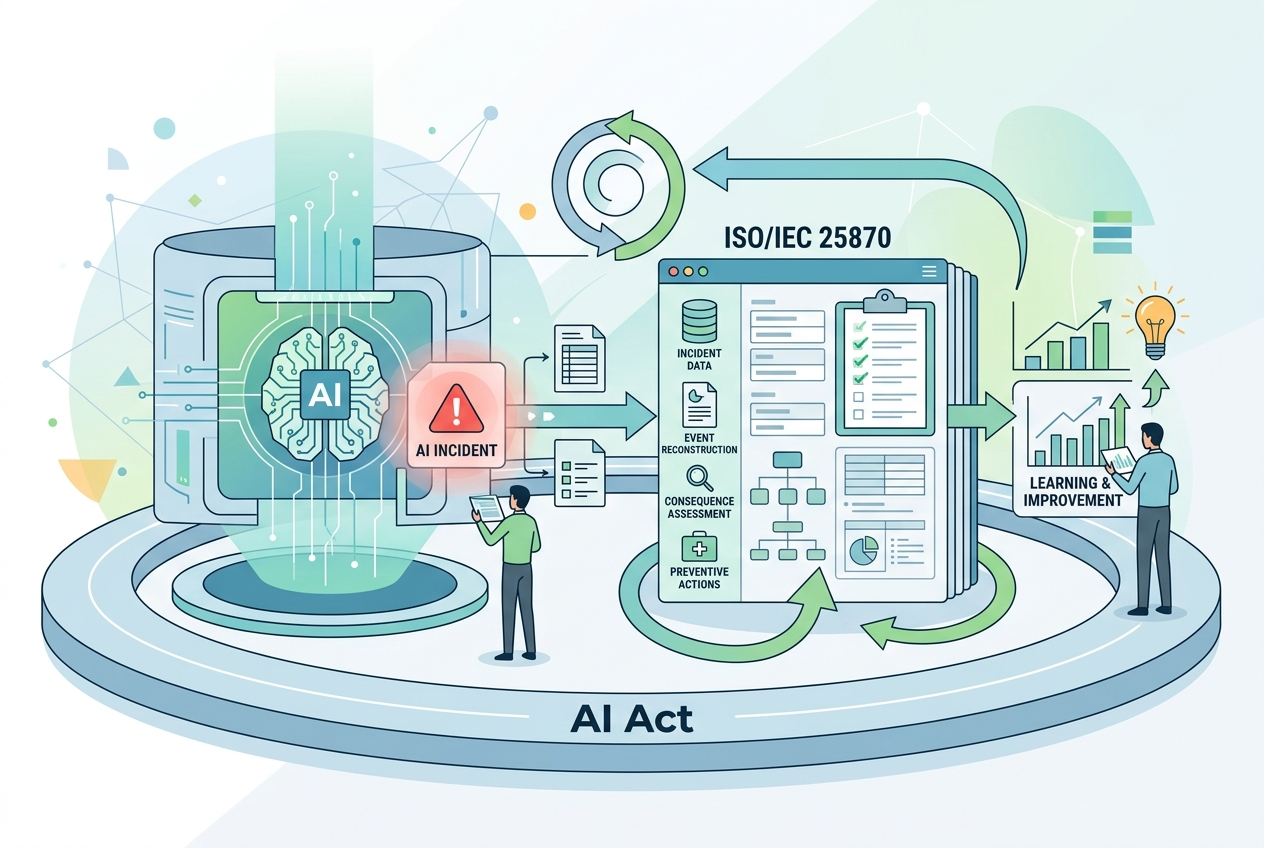
El Reglamento Europeo de Inteligencia Artificial ha situado la notificación de incidentes graves entre las principales responsabilidades asociadas a los sistemas de IA de alto riesgo. Sin embargo, cumplir esta obligación no consiste únicamente en comunicar que se ha producido un incidente. También exige disponer de información suficiente para reconstruir lo sucedido, evaluar sus consecuencias y evitar que vuelva a ocurrir.
En este contexto, surge el proyecto ISO/IEC 25870 – Information technology — Artificial intelligence — Data elements for reporting AI system incidents . Esta norma pretende normalizar la información utilizada para documentar los incidentes de los sistemas de IA y facilitar una respuesta más coherente, trazable y orientada al aprendizaje organizativo.
Del incidente de IA al aprendizaje organizativo: la relación entre el Reglamento de IA e ISO/IEC 25870
A medida que los sistemas de inteligencia artificial intervienen en decisiones con consecuencias reales, la gestión de incidentes deja de ser una cuestión exclusivamente técnica. Un error del modelo, una degradación inesperada, una alteración de los datos o una decisión automatizada perjudicial pueden requerir la participación coordinada de especialistas en IA, responsables de calidad, equipos jurídicos y órganos de gobierno.
El artículo 73 del Reglamento (UE) 2024/1689 establece que los proveedores de sistemas de IA de alto riesgo deben comunicar los incidentes graves a las autoridades de vigilancia del mercado de los Estados miembros en los que se hayan producido. Esta obligación se refiere a sucesos con consecuencias especialmente relevantes, como daños graves para la salud, perturbaciones de infraestructuras críticas, vulneraciones de derechos fundamentales o daños graves a la propiedad o al medio ambiente.
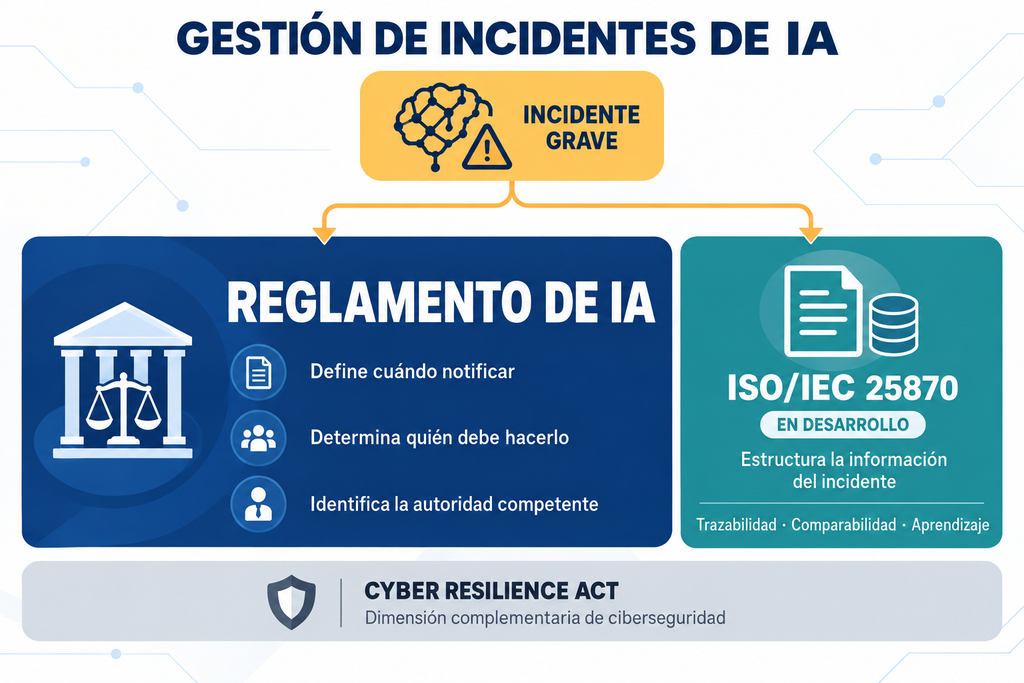
El Reglamento de IA establece, por tanto, cuándo debe notificarse un incidente, quién es responsable de hacerlo y ante qué autoridad. Sin embargo, para cumplir adecuadamente esta obligación, las organizaciones también necesitan determinar qué información deben registrar y cómo deben estructurarla.
ISO/IEC 25870 como futuro lenguaje común
ISO/IEC 25870 se está desarrollando con el propósito de definir un conjunto común de elementos de datos para informar sobre incidentes de sistemas de IA.
Su aportación prevista no consiste en establecer nuevas obligaciones legales, sino en facilitar una descripción coherente de los incidentes. El futuro estándar podría ayudar a estructurar información sobre el sistema afectado, su propósito y contexto de uso, la versión del modelo, los datos o componentes implicados, los resultados producidos, las personas o procesos perjudicados, las causas identificadas y las medidas correctoras adoptadas.
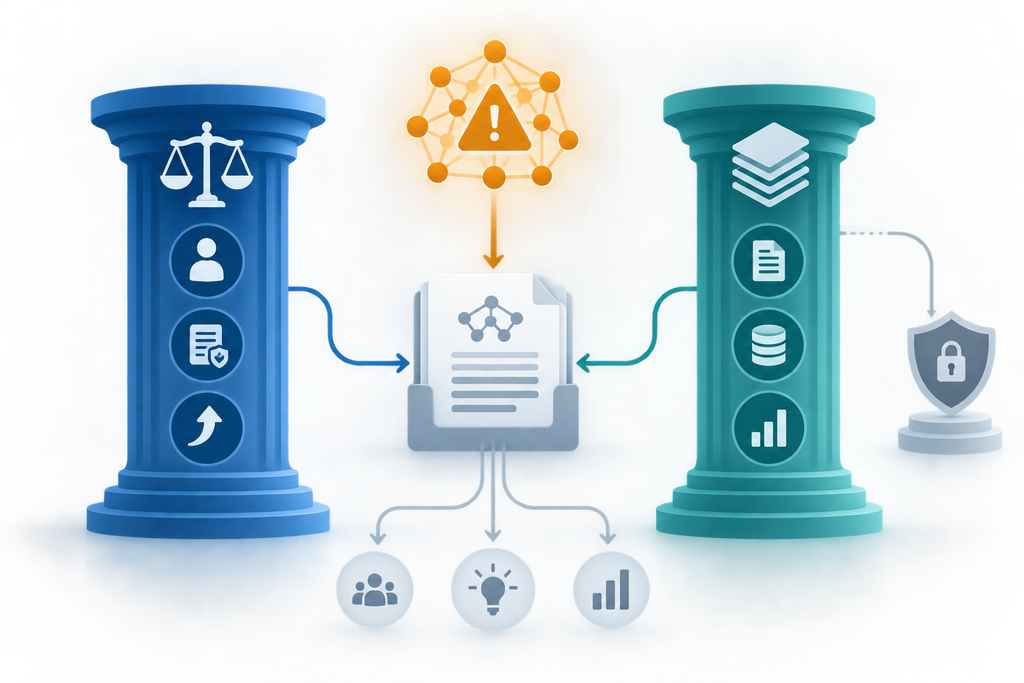
La relación entre ambos instrumentos sería, por tanto, complementaria. El Reglamento de IA establece la obligación de notificar determinados incidentes graves, mientras que ISO/IEC 25870 podría contribuir a que la información empleada en esa notificación sea completa, comparable y reutilizable.
Esta complementariedad evitaría, además, que cada organización tuviera que definir desde cero su propio formato de incidentes. Un vocabulario y una estructura compartidos facilitarían la comunicación entre proveedores, responsables del despliegue, autoridades, auditores y otros actores de la cadena de valor.
Un incidente con distintas dimensiones
Pensemos en un sistema de visión artificial utilizado para decidir si una pieza industrial supera un control de calidad. Tras una actualización, el rendimiento del modelo se degrada y el sistema comienza a aprobar piezas defectuosas.
La primera cuestión sería determinar si el suceso alcanza la consideración de incidente grave conforme al Reglamento de IA. Para ello habría que analizar sus consecuencias, las personas o infraestructuras potencialmente afectadas y la posible relación causal con el sistema.
Sin embargo, la investigación no debería limitarse a decidir si existe una obligación de notificación. También sería necesario identificar qué versión del modelo estaba desplegada, qué cambios se introdujeron, qué datos se utilizaron, cómo evolucionaron las métricas, qué decisiones erróneas se produjeron y qué controles fallaron.
Una vez publicada, ISO/IEC 25870 podría ofrecer una referencia común para estructurar esta segunda capa de información. De este modo, los datos recopilados no solo servirían para responder ante la autoridad competente, sino también para mejorar el sistema y conservar evidencias de las decisiones adoptadas durante la gestión del incidente.
La relación con el Cyber Resilience Act
Algunos incidentes de IA también pueden tener una dimensión de ciberseguridad. Si la alteración del sistema se debe, por ejemplo, a la explotación de una vulnerabilidad en el mecanismo de actualización, el mismo evento podría activar las obligaciones de notificación del Cyber Resilience Act.
El Cyber Resilience Act y el Reglamento de IA no consideran necesariamente graves los mismos sucesos. El primero se centra en las vulnerabilidades explotadas activamente y en los incidentes que afectan a la seguridad de los productos con elementos digitales. El segundo atiende a las consecuencias graves derivadas del funcionamiento de determinados sistemas de IA.
El futuro marco de información propuesto por ISO/IEC 25870 podría ayudar a conectar ambos análisis mediante un expediente común del incidente. Esto permitiría reducir duplicidades y evitar contradicciones entre la información gestionada por los equipos de ciberseguridad, cumplimiento, calidad e inteligencia artificial.
Notificar para aprender
La gestión de un incidente no debería concluir con el envío de una comunicación a la autoridad. Un informe bien estructurado debe permitir reconstruir lo sucedido, preservar las evidencias, analizar las causas y comprobar la eficacia de las medidas correctoras.
La combinación del Reglamento de IA con el futuro ISO/IEC 25870 podría convertir la notificación en una verdadera capacidad de aprendizaje organizativo. El Reglamento aportaría el marco jurídico y los criterios para determinar qué incidentes deben comunicarse. El proyecto de norma pretende aportar una estructura común para documentarlos y aprovechar los resultados de su análisis en la mejora continua del sistema.
En definitiva, la cuestión principal se centra en disponer de la información necesaria para comprender el incidente. El Reglamento de IA determina la responsabilidad de comunicar los incidentes graves. ISO/IEC 25870, una vez completado su desarrollo, podría ayudar a que esa comunicación sea trazable, técnicamente útil y orientada a prevenir su repetición.
NOTA: ISO/IEC 25870 se encuentra todavía en desarrollo, por lo que su contenido puede evolucionar antes de su publicación definitiva.